

Audit Trail de auditoría
La bitácora de auditoría es el registro cronológico e inmutable de todas las acciones realizadas en Zentto. Cada entrada captura el contexto completo de la operación para garantizar trazabilidad total.
Estructura de un registro
Section titled “Estructura de un registro”Cada entrada de la bitácora contiene:
| Campo | Descripción |
|---|---|
| Fecha/Hora | Timestamp UTC del evento |
| Usuario | Quién realizó la acción |
| Módulo | Área del sistema afectada |
| Entidad | Tipo de registro (factura, producto, cliente, etc.) |
| Acción | Crear, Editar, Eliminar, Consultar, Imprimir |
| ID del registro | Identificador del registro afectado |
| Datos anteriores | Valores antes del cambio (en ediciones) |
| Datos nuevos | Valores después del cambio |
| IP de origen | Dirección IP desde donde se realizó la acción |
| Dispositivo | Navegador y sistema operativo |
Consultar la bitácora
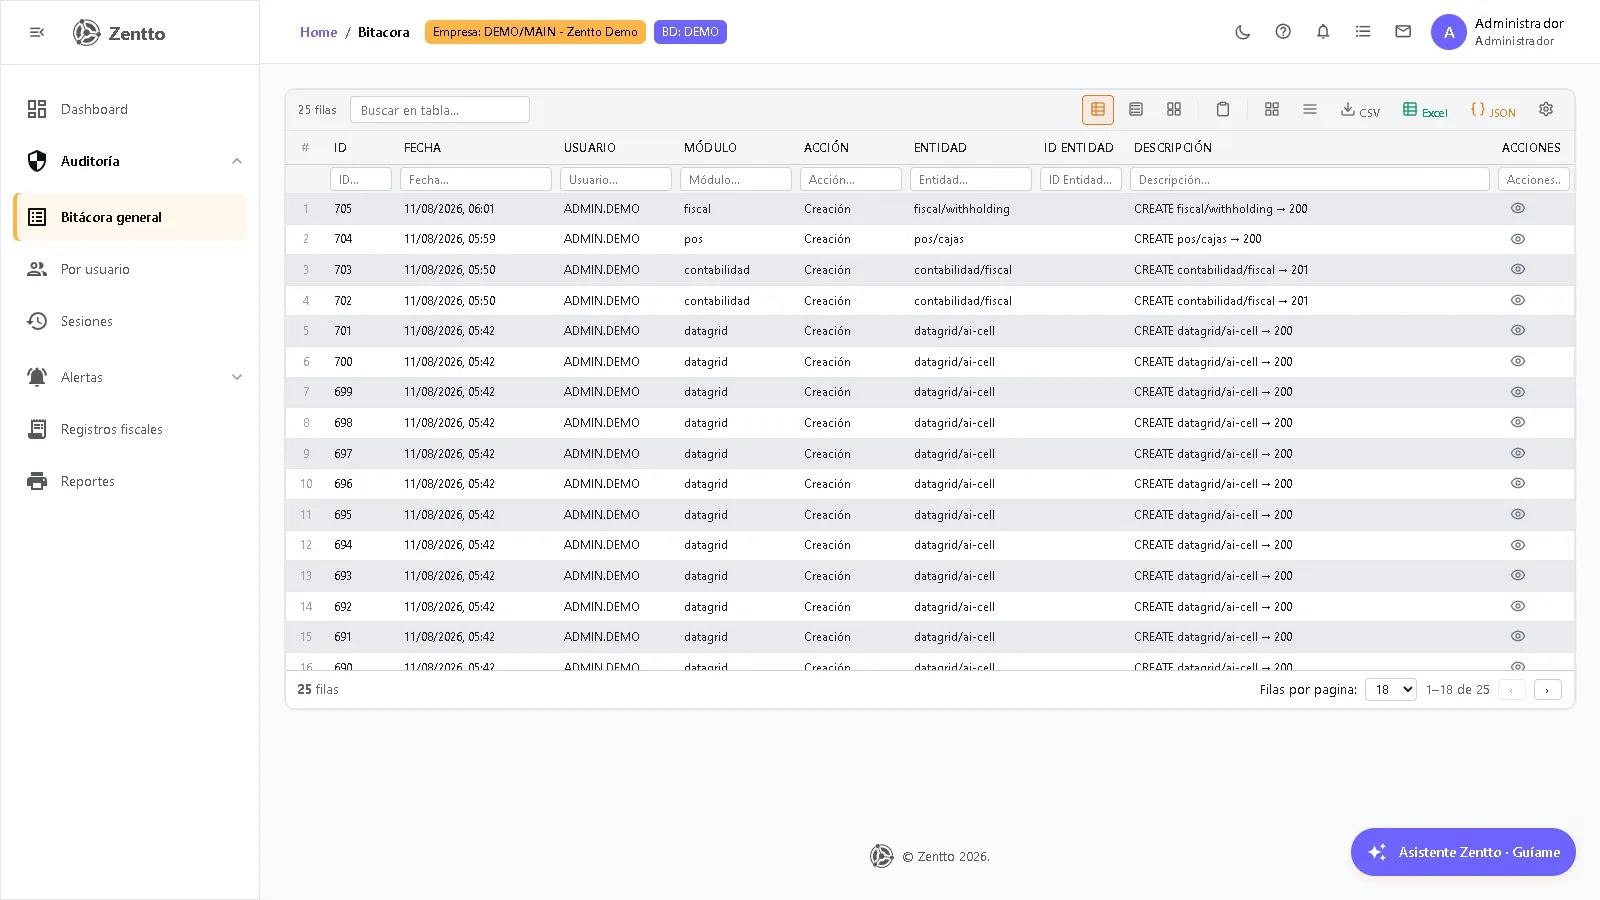
Section titled “Consultar la bitácora”Navegar a Auditoría → Bitácora general para acceder al listado completo. La vista muestra los registros más recientes primero.
Filtros disponibles
Section titled “Filtros disponibles”- Rango de fechas: desde/hasta.
- Usuario: seleccionar uno o varios usuarios.
- Módulo: filtrar por módulo del sistema.
- Tipo de acción: crear, editar, eliminar, etc.
- Entidad: tipo de registro afectado.
- Búsqueda libre: texto en la descripción del evento.
Comparación de cambios
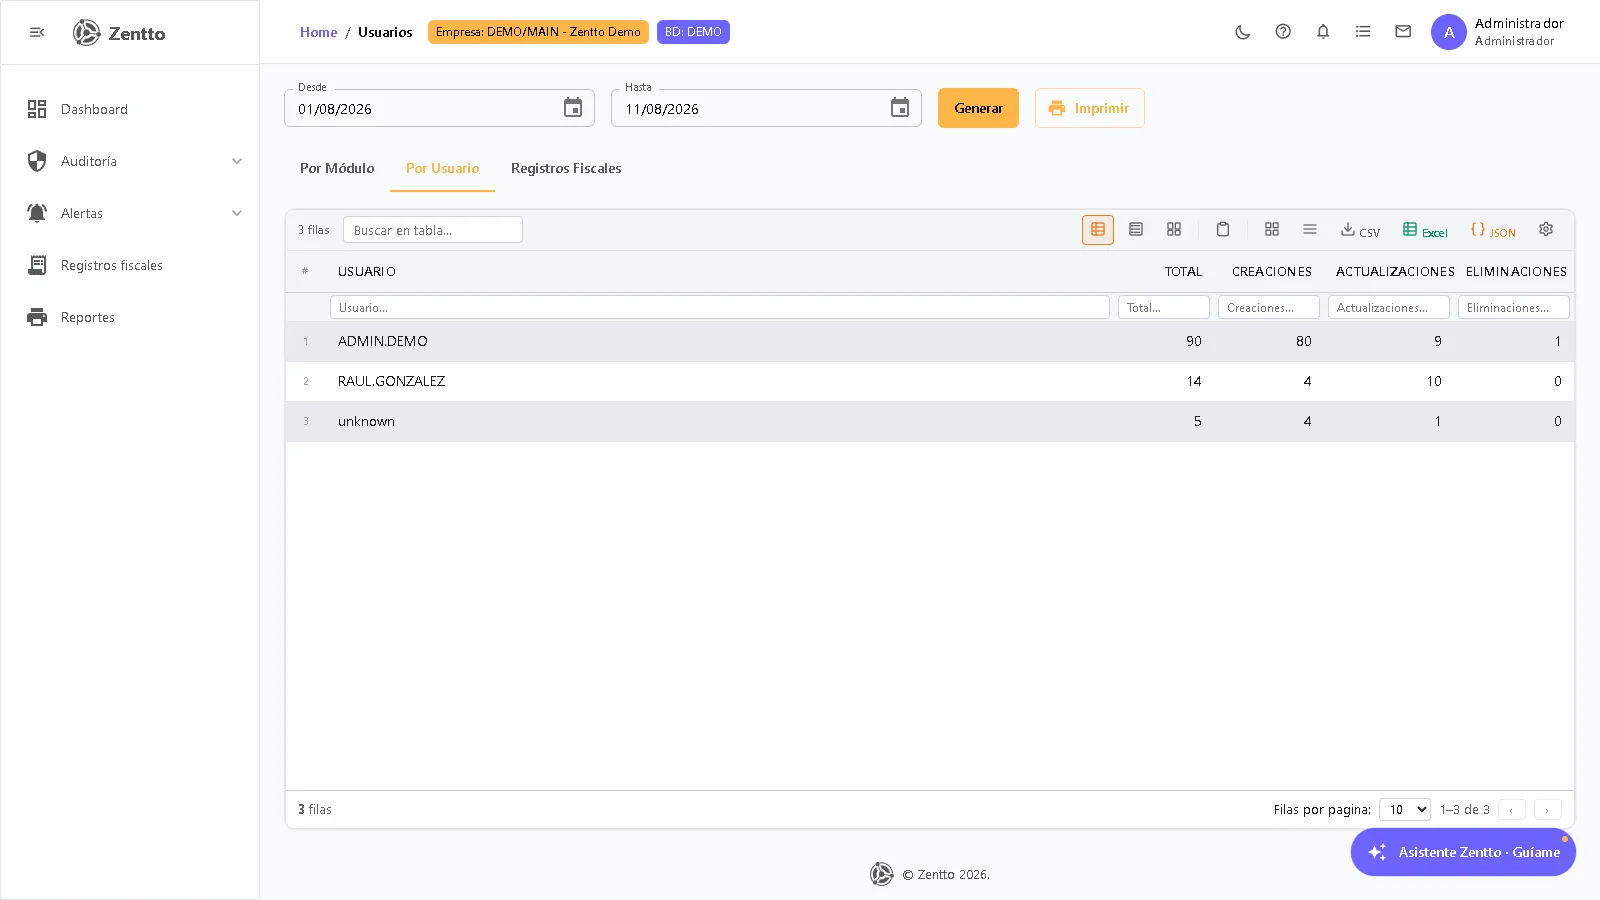
Section titled “Comparación de cambios”Para acciones de tipo Editar, la bitácora muestra una comparación lado a lado de los valores anteriores y nuevos, resaltando visualmente los campos que cambiaron. Esto permite identificar exactamente qué se modificó.
Inmutabilidad
Section titled “Inmutabilidad”Los registros de auditoría cumplen los siguientes principios:
- No editables: ningún usuario puede modificar un registro de auditoría.
- No eliminables: ni siquiera el administrador puede borrar registros.
- Secuenciales: cada registro tiene un número correlativo que impide insertar o eliminar entradas.
- Timestamped UTC: la fecha se almacena en UTC-0 para evitar manipulación por zona horaria.
Exportación
Section titled “Exportación”La bitácora se puede exportar en:
- CSV: para análisis en hojas de cálculo.
- PDF: para presentación formal o auditorías externas.
- JSON: para integración con sistemas de monitoreo.
Los filtros aplicados se respetan en la exportación, permitiendo generar reportes específicos.
Retención de datos
Section titled “Retención de datos”Los registros de auditoría se conservan de forma indefinida por defecto. En Administración → Auditoría → Configuración se puede establecer una política de retención mínima (por ejemplo, 5 años para cumplimiento legal).
Acceso y permisos
Section titled “Acceso y permisos”Solo los usuarios con el permiso audit.view pueden consultar la bitácora. Este permiso es independiente de los permisos de cada módulo, garantizando que el acceso a la auditoría esté controlado de forma separada.